【Agentic Payment】Payment-as-a-Service 之戰:Self-hosted 還是 Managed?
AWS Bedrock AgentCore Payments、Cloudflare Monetization Gateway、Mastercard Agent Pay for Machines 在三個月內接連發布,宣告 Agentic Payment 的 Managed 陣營已經成形。從 K8s 與 Service Mesh 的自建/託管分岔史,推演 Payment-as-a-Service 該怎麼選。
上一篇文章的結尾,我留了一個坑:
而接下來必然要面對的那道問題:Payment-as-a-service 究竟是 Self-hosted 還是 Managed?先劇透一下,其實這塊大餅已經有不少人在覬覦了。
→ Ghost Pay:Payment as Infrastructure,把 Agent 支付能力下沉到 Kubernetes 基礎設施層
今天我們來一起填坑。
三個月,三個巨頭,同一道題目
筆者開源的 Ghost Pay 驗證的命題是「支付可以下沉到 K8s 基礎設施層,而且不需要 Agent 開發者寫任何一行金流程式碼」。當時我用的是最土的做法:自己管一套 Istio、自己寫 Envoy Lua Filter、刻 Paymaster 處理付款。這條路能走通,但代價是所有維運責任都留在自己身上。
過去三個月左右,三個體量完全不同的巨頭分別交出了「幫你把這件事扛走」的答案。這三個答案幾乎同季出現,並不是巧合:2026 年 4 月,Linux Foundation 正式成立 x402 Foundation,由 Coinbase 貢獻協議、Cloudflare 與 Stripe 共同治理,創始名單裡同時站著 AWS、Google、Mastercard、Visa、American Express、Circle、Shopify 這些平常在別的戰場上你死我活的名字。當支付協議本身被抬進中立基金會,各家把自己的 Managed 產品接上去,就只剩時間問題。
Amazon Bedrock AgentCore Payments(2026/05/07 Preview)
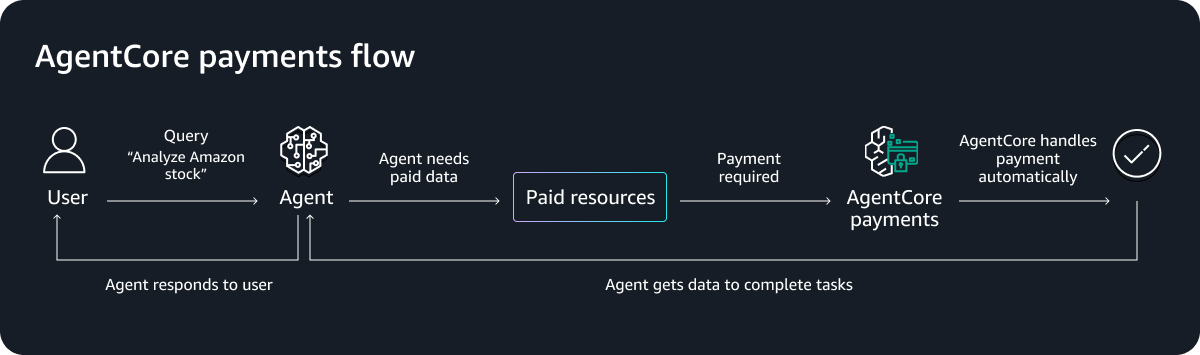
AWS 與 Coinbase、Stripe 合作,把 x402 支付能力做成了 Bedrock AgentCore 的原生 Runtime 能力。當你的 Agent 撞到 402 挑戰,AgentCore 就代為處理 x402 協商、錢包認證、穩定幣支付、並回傳付款證明。AWS 把它定位成「第一套為自主 Agent 打造的 Managed 端到端支付能力」,從錢包認證、交易執行、支出治理一路涵蓋到可觀測性。
Source: AWS Machine Learning Blog
值得玩味的是幾個設計細節:錢包端可以選 Coinbase 的 CDP 錢包或 Stripe 旗下 Privy 的錢包;治理端的支出額度是「per session」強制的,Agent 從頭到尾拿不到對資金的開放式存取權;發現端則把 Coinbase 的 x402 Bazaar 做成 AgentCore Gateway 上的 MCP Server,讓 Agent 能自己搜尋、比價、付費,不必開發者把每個付費端點寫死在程式碼裡。
但架構本質才是重點。AgentCore Payments 和 Ghost Pay 的攔截思路完全同構:都是在 Agent 呼叫路徑上橫切進一筆代理簽署,Agent 本身無感。差別只在於 Ghost Pay 把這個角色放進 Kubernetes 裡自己管的 Sidecar,AgentCore 把它做成 AWS 幫你管的 Managed Runtime。同一個架構,差別只在運維主體。
Mastercard Agent Pay for Machines(2026/06/10)
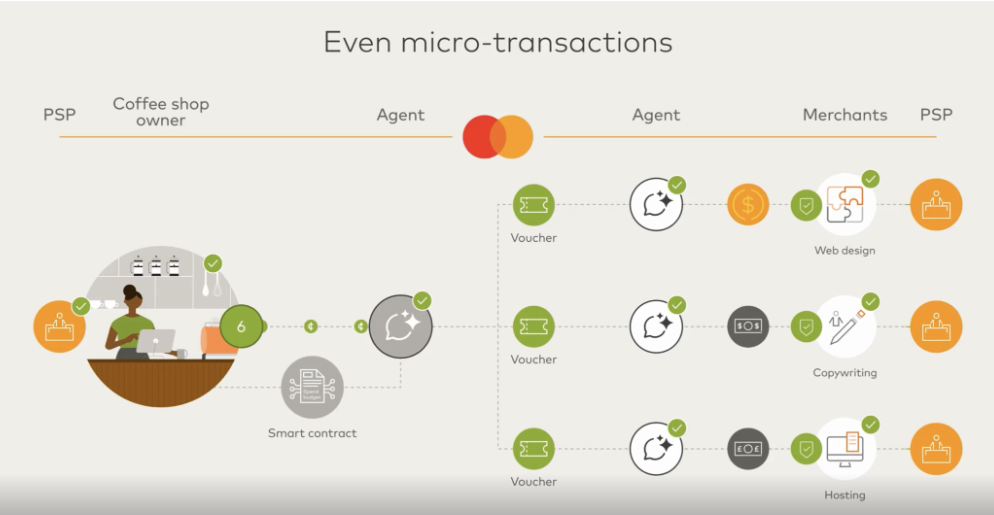
如果說 AWS 和 Cloudflare 是網路原生玩家的回應,Mastercard 的動作則代表傳統金融基礎設施的正面迎戰。Agent Pay for Machines 專為 M2M(機器對機器)高頻微額交易設計,金額可以小於 1 美分,把流程拆成 Discover、Authorize、Execute、Settle 四段:以網路發行的憑證建立信任與發現層、預先定義代理權限與支出上限、用鏈下密碼學驗證支撐機器速度的高頻執行,最後由 Mastercard 在卡片、銀行帳戶與穩定幣等多軌上提供結算保證。
Source: Mastercard
這個設計最有意思的地方是「on-chain 授權、off-chain 執行」的分工:鏈上只留授權額度這種低頻、高價值的操作,真正高頻的微額交易在鏈下用密碼學憑證(voucher)跑,避開鏈上結算在高併發下的效能瓶頸與手續費問題。這恰好命中 Ghost Pay 在「誠實的邊界」裡承認的痛點之一(測試網 Facilitator 在高併發下的 nonce 碰撞)。Mastercard 用幾十年的清算網路經驗解了這道題,還在結算端押上自己的品牌信用背書,而這正是自建陣營短期內很難複製的護城河。
Cloudflare Monetization Gateway(2026/07/01)
Cloudflare 選了一個更廣的入口:讓任何 Cloudflare 保護的資源,無論是網頁、API、資料集還是 MCP 工具,都能一鍵變成 x402 收費資源。這是它對 Pay-per-Crawl(向 AI 爬蟲收費) 野心的延伸:既然已經站在全網相當比例流量的前面,直接把收費開關做進 CDN 層,是最短的路徑。
Source: Cloudflare Blog
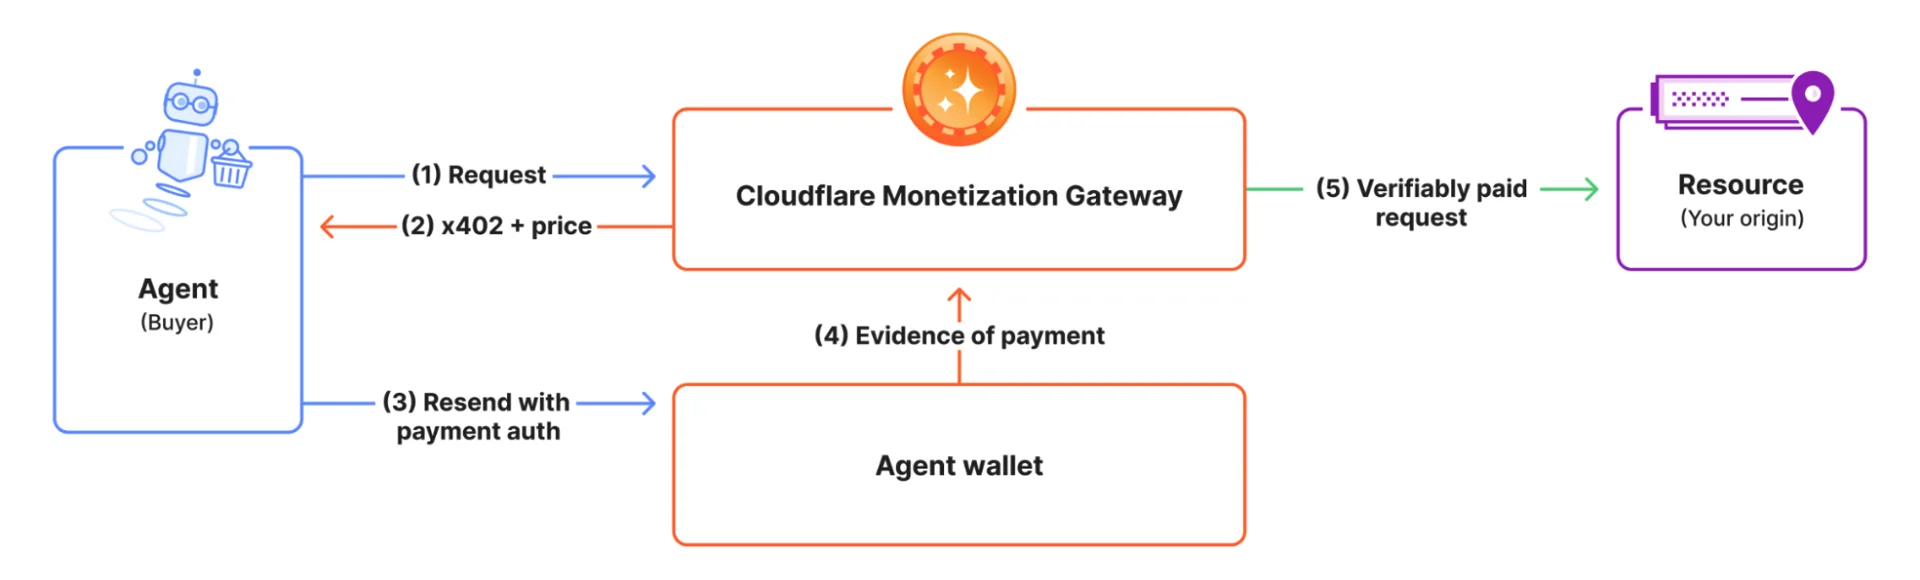
這張流程圖裡的五個步驟,和 Ghost Pay 的八步流程幾乎逐一對得上:request → 402 + price → resend with payment auth → evidence of payment → verifiably paid request。差異在攔截點的位置:Ghost Pay 放在叢集內的 Sidecar,Cloudflare 則放到橫跨 330 多個城市的網路邊緣,讓 x402 握手發生在離買家最近的節點,同時把高併發的付款流量擋在來源伺服器之外。資源擁有者甚至不需要知道 x402 協議的存在,只要資源掛在 Cloudflare 後面,寫一條像其他 Cloudflare 規則一樣的表達式(也能用 Terraform 與 API 當成基礎設施設定來管理),就自動獲得收費能力,甚至可以攔截來源回傳的 401 Unauthorized、改寫成帶價格的 402。
這是「Payment as Infrastructure」的另一種下沉方向:不是往 Agent 那一側的基礎設施下沉,而是往 Resource 那一側的基礎設施下沉。
Monetization Gateway 解的是賣方(Resource)這一側,但買方(Agent)手上還缺一個能實際掏錢包的工具。Cloudflare 在一個月後補上了這塊拼圖:Cloudflare Wallets(2026/08/04) 把錢包做成 Agents SDK 的原生能力,分成給人類的 Account Wallet 與給 Agent 的 Virtual Wallet 兩層——人類在 Account Wallet 裡儲值、設定額度上限,再把支出權限委派給一個或多個 Virtual Wallet,Agent 就能在額度內用穩定幣自主試用、比較上百個 x402 相容的 API 或 MCP 工具,不需要每次都回頭跟人類要一次性授權。這套設計和前面 Bedrock AgentCore Payments 的「per session 額度」、Mastercard 的「預先定義支出上限」是同一個治理邏輯:把開放式的資金存取權,換成一個可稽核、可撤回的有限額度。Cloudflare 還順手解了 Agent 的身分問題,透過 cloudflare.pay 把錢包綁定成人類可讀的代理身分(例如 research.example.cloudflare.pay),讓商家能選擇性地識別、甚至差別對待已知身分的 Agent。至此,Cloudflare 在 Monetization Gateway(賣方收費)與 Wallets(買方付費)兩端都補齊了 Managed 選項,形成一個完整的兩邊市場。
cloudflare.pay 現在可以自己註冊想要的 ID,誰知道呢?或許這又是全新一輪的「.com 之亂」。當年 business.com、voice.com 是怎麼被早期眼明手快的人幾乎用垃圾價格撿走、後來轉手賣出天價的故事,大家應該都聽過長輩傳過的鄉野奇談。更貼近現代一點的例子是 ENS(Ethereum Name Service):xxx.eth 這種鏈上人類可讀名稱,一樣是同一批人在早期用幾乎不用錢的 gas fee 卡位,短字母、單詞、名人名字後來都在二級市場被炒到天價成交。cloudflare.pay 現在等於是遊戲剛開服、地圖還沒被踩爛的階段。手腳快的,先把自己的品牌詞、通用詞卡個位;動作慢的,以後大概只能眼睜睜看著黃牛轉賣,然後在心裡默默問候一句「早知道」。
這不是第一次:Self-hosted 與 Managed 的分岔,K8s 和 Service Mesh 都走過
三個巨頭的動作看似分頭進行,但攤開來看,會發現這其實是一條非常熟悉的老路——只是換了一層抽象。
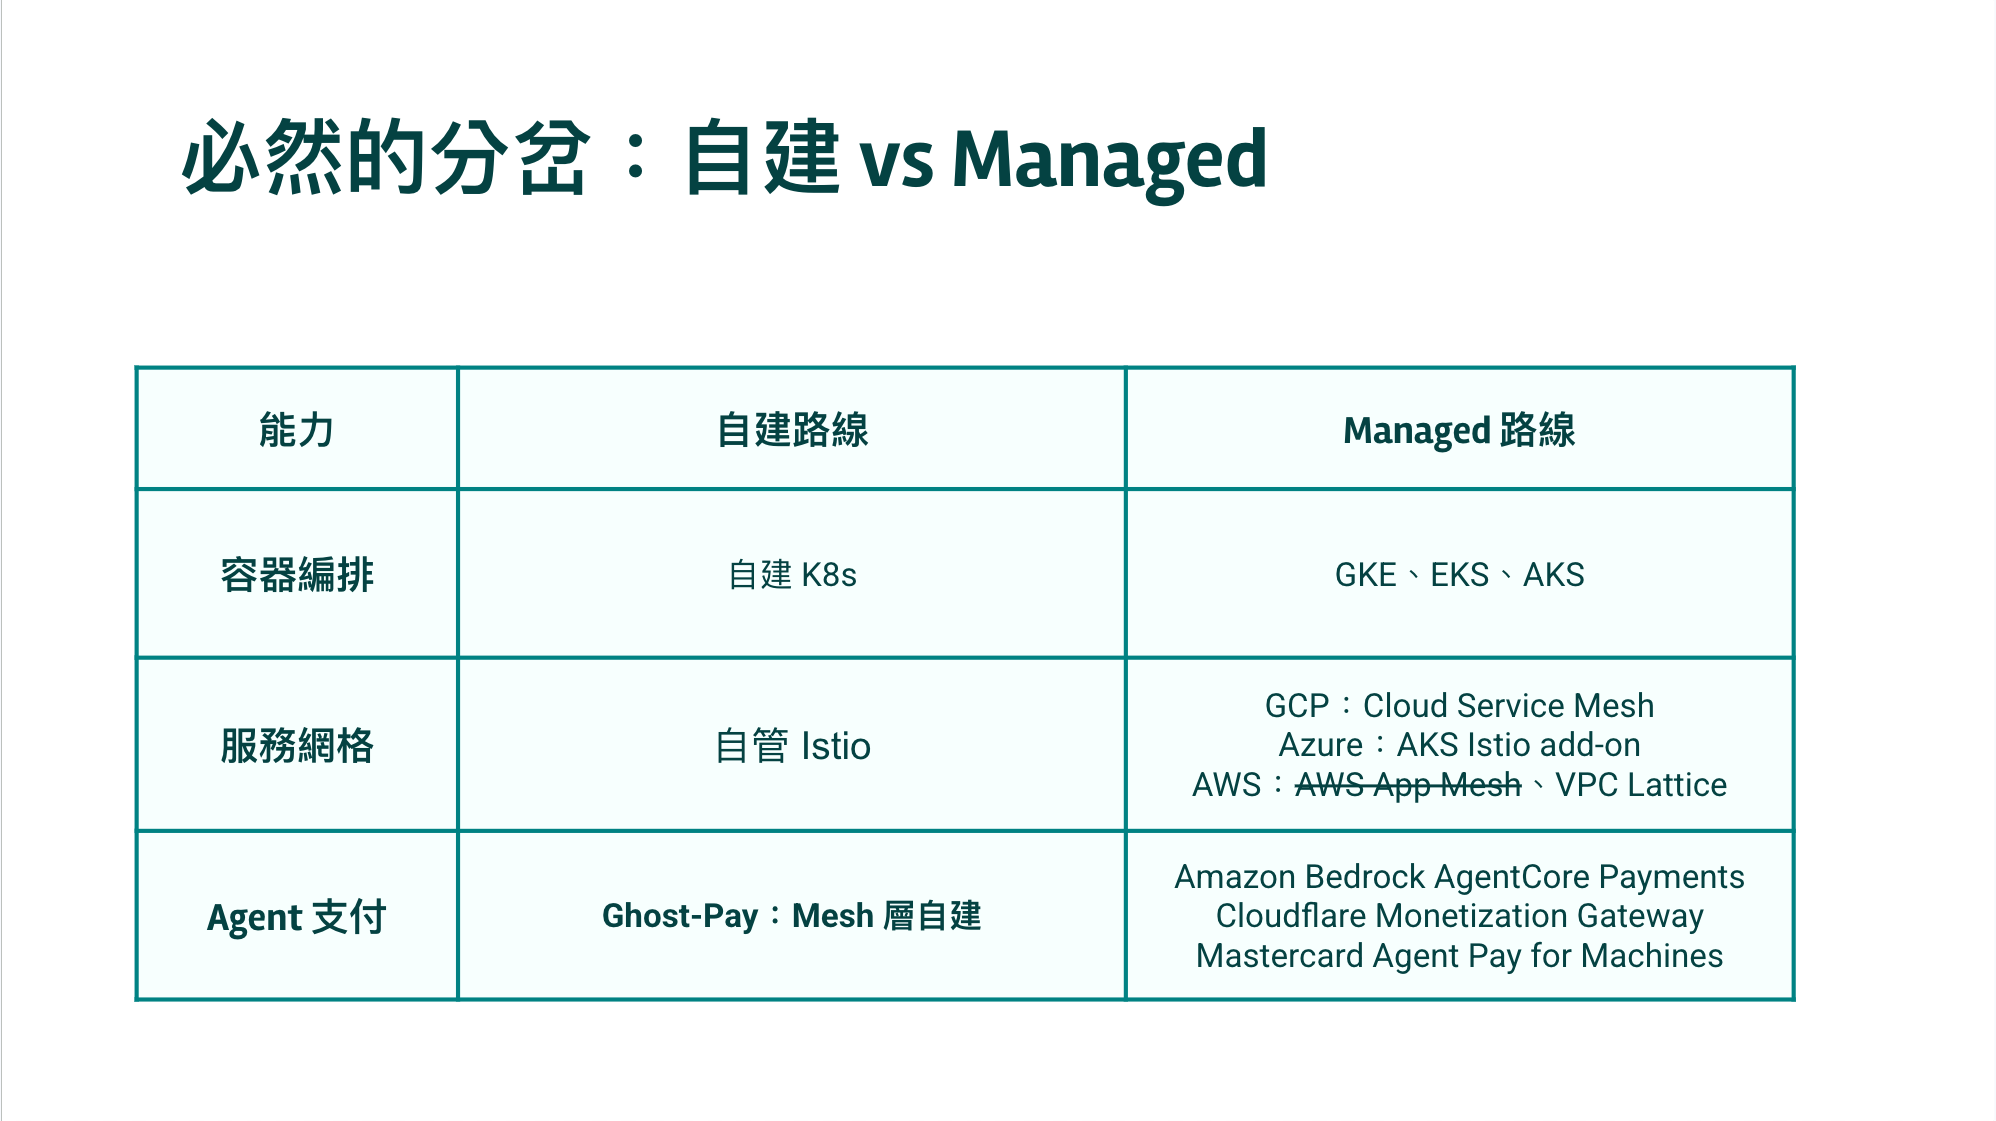
容器編排層,我們先有了自建 K8s,才等到 GKE、EKS、AKS 把維運責任接手過去。服務網格層,我們先有了自管 Istio,才等到 GCP Cloud Service Mesh、Azure 的 AKS Istio add-on 這些託管方案成熟(AWS 這邊值得一提的是,原生的 App Mesh 已宣布停止服務,把這塊能力併入了 VPC Lattice)。而現在輪到 Agent 支付層:Ghost Pay 這類 Mesh 層自建方案才剛驗證完架構可行性,AgentCore Payments、Monetization Gateway、Agent Pay for Machines 三個 Managed 選項就幾乎同時到位。
真正值得注意的信號,是時間差正在急遽壓縮。容器編排從自建到託管,業界走了大約五、六年;服務網格走了三、四年;而 Agent 支付這一層,自建方案才剛驗證可行,三個巨頭的 Managed 選項就同場登台,前後只隔了幾個月,幾乎沒有給自建陣營一段獨走的空窗期。這說明整個 Agentic Payment 賽道的成熟速度遠比前兩層基礎設施下沉快得多,某種程度上也是因為巨頭這次早就備好了彈藥:x402 協議由 Coinbase 發起、Cloudflare 與 Stripe 共同推動,如今更收斂進 Linux Foundation 治理,市場教育期幾乎被協議標準化的過程一併吃掉了。
那麼,到底怎麼選?
拋開廠商的商業話術,把問題還原成一張決策清單:
傾向 Self-hosted 的訊號
- 資料主權 / 合規:支付簽署的每一筆授權、每一份憑證都不希望離開自己的信任邊界,尤其在金融或政府相關場景
- 金鑰與私鑰管理:私鑰或授權金鑰的生命週期必須完全掌握在自己手上,不接受任何第三方託管
- 基礎設施策略:本來就跨了多個雲廠商,不想被單一 Managed 服務綁死在特定平台
- 成本曲線:交易量大到一定規模,自建的邊際成本會低於按次計費的 Managed 服務
- 既有治理整合:叢集裡已有成熟的 Istio 治理框架(AuthorizationPolicy、mTLS、可觀測性),支付攔截層接進同一套治理反而是更低的認知負擔
傾向 Managed 的訊號
- 合規背書:Mastercard、Stripe、Coinbase 這些名字本身就是給審計與法遵團隊的一份保證書
- 減少維運負擔:不想承擔私鑰託管、狀態管理、併發控制這些 Ghost Pay 自己也還在補的工程債
- 跟著協議演進:x402 協議還在快速迭代,押注 Managed 服務等於把協議相容性的維護責任外包出去
- 上線速度:不想從零建置 Sidecar、Paymaster、預算治理這整套東西,幾個 API 呼叫就要能動
沒有標準答案,只有適合的答案
回到最初那道決策清單。K8s 和 Service Mesh 教會我們的是,Self-hosted 與 Managed 從來不是二選一,而是同一條光譜上的兩個端點:多數團隊隨著規模成長,會自然地從左端往右端移動,只有極少數對資料主權特別敏感的場景會留在原地。Ghost Pay 要證明的也不是哪一端比較優越,而是「支付下沉到基礎設施層、Agent 完全零感知」這條路本身走得通。路通了之後,要用自建還是託管去實現它,答案自然會因團隊而異。
但這篇文章真正想談的,其實不是這張清單,而是清單出現得多快。Amazon、Mastercard、Cloudflare 這三家公司,商業模式、技術路線、客戶群完全不同,卻在三個月內交出了幾乎同構的答案。這種收斂不會發生在一個還在觀望的市場裡——基礎設施廠商蓋收費站,向來是看到車流才動工,不會在路還沒人走之前先鋪好。
換句話說,這場競賽的訊號早就不是「誰的協議比較優雅」或「誰的架構比較優美」,而是三個巨頭都已經看到了同一股趨勢,並且不約而同地選擇在同一季搶進卡位。等一個賽道同時吸引來這麼多量級不同、路線各異的玩家下場,通常代表的不是市場還在醞釀,而是市場已經被判定為值得投資,畢竟大家都怕在自己原本佔優勢的地盤上,眼睜睜看著 Agent 支付這道基礎設施缺口被對手捷足先登。
相關實作
參考資料
- Agents that transact: Introducing Amazon Bedrock AgentCore payments(AWS Machine Learning Blog)
- Announcing the Monetization Gateway(Cloudflare Blog)
- Announcing Cloudflare Wallets: The programmable wallet for the agentic Internet(Cloudflare Blog)
- Mastercard Agent Pay for Machines(另見 官方新聞稿)
- Linux Foundation is Launching the x402 Foundation(新聞稿)
延伸閱讀:Ghost Pay:Payment as Infrastructure,把 Agent 支付能力下沉到 Kubernetes 基礎設施層
延伸閱讀:【Agentic Payment 系列 #1】HTTP 402 沉睡三十年後醒來:x402 如何讓支付成為網際網路的一等公民